giovedì 29 ottobre 2026
di Avv. Gianni Dell'Aiuto
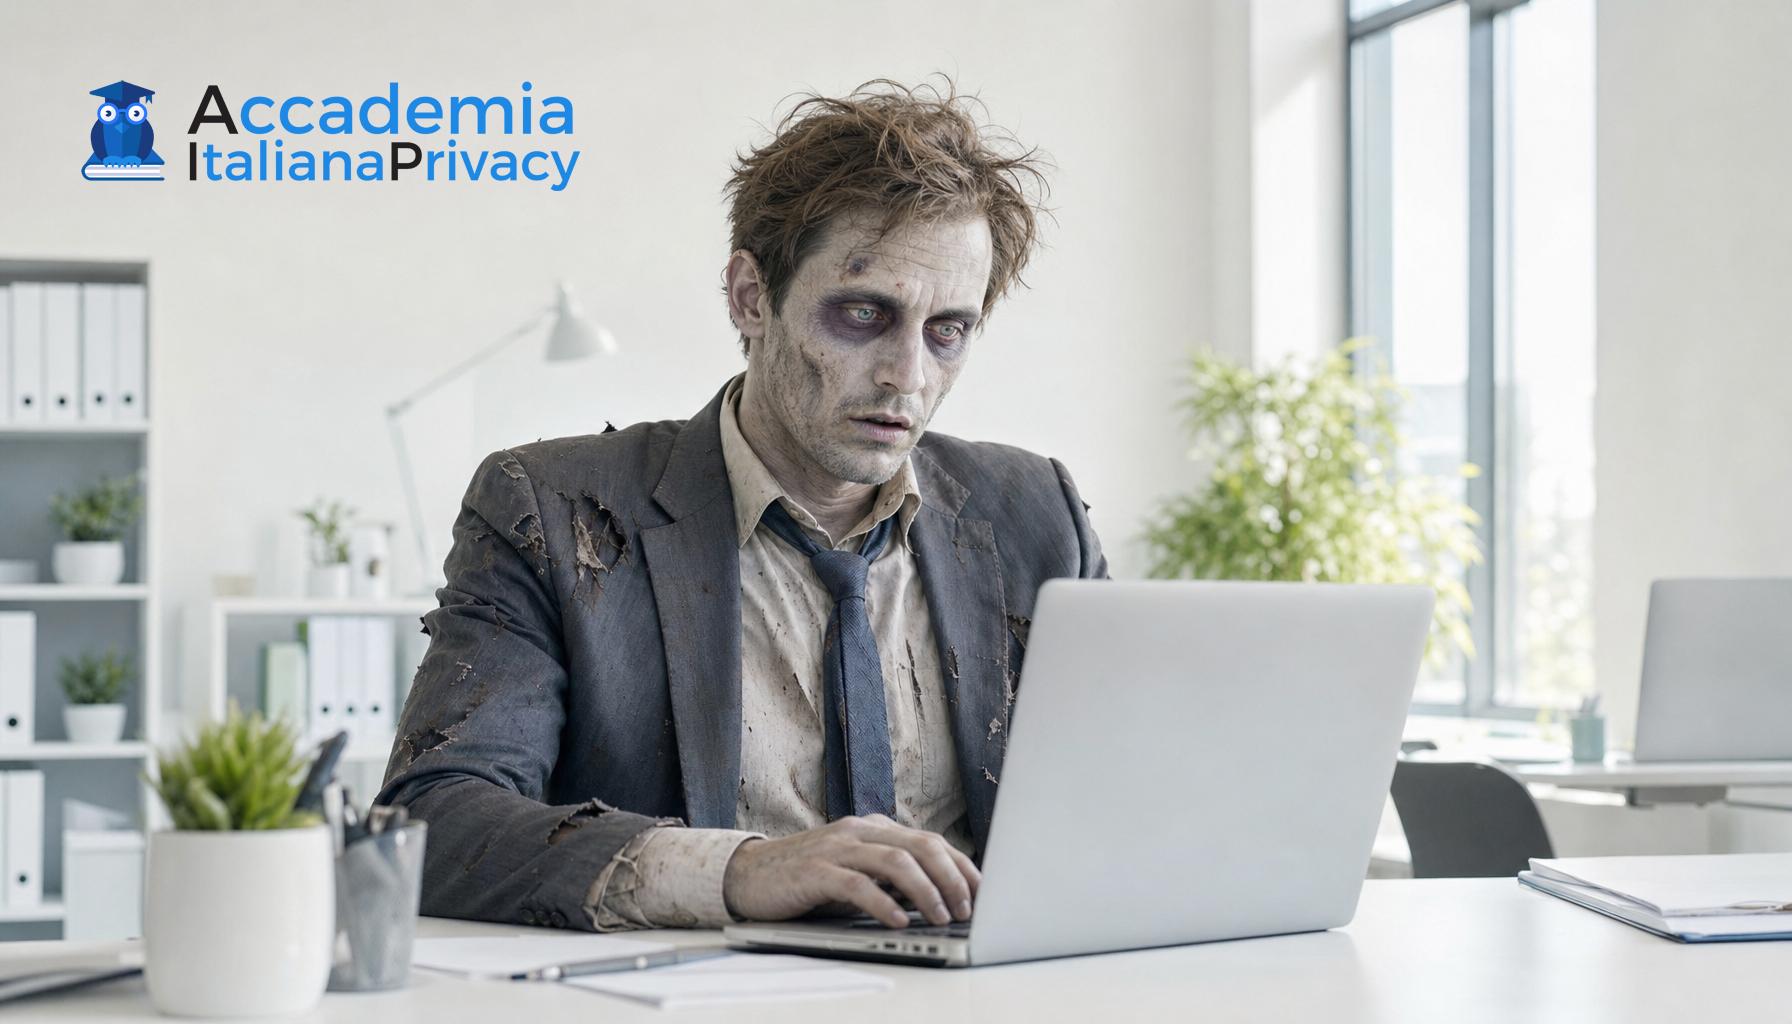
Software Zombie e Rischi per le Aziende
Programmi che nessuno conosce più ma che trattano dati ogni giorno. Un rischio per GDPR e NIS2 che il titolare tende a dimenticare, e che il DPO spesso scopre per ultimo.In quasi tutte le aziende c’è almeno un dipendente di cui si dice: «Meno male che c’è lui». Conosce le password, ricorda perché una procedura funziona in modo apparentemente assurdo e sa come intervenire quando qualcosa si blocca.
Finché c’è lui, tutto bene. Poi va in pensione, cambia lavoro o si ammala, e si scopre che una parte dell’azienda era custodita nella sua memoria. Con il software succede qualcosa di simile, con conseguenze spesso peggiori. Li chiamano software zombie. Sono programmi e sistemi che continuano a funzionare, talvolta da decenni, senza che nessuno sappia più come siano stati progettati, quali dipendenze abbiano o come intervenire se si guastano.
Li ha sviluppati un consulente che non c’è più, o un dipendente brillante che non ha mai documentato nulla. Producono report, trasferiscono dati, generano contenuti, collegano archivi. Nessuno li tocca, non perché siano perfetti, ma perché tutti temono di scoprire che cosa succederebbe modificandoli.
Il Ruolo del DPO e Gli Obblighi Normativi
Il problema non è l’età della tecnologia: esistono sistemi datati, ben documentati e mantenuti, che funzionano benissimo. Il problema è l’assenza di conoscenza, di controllo e di responsabilità. Quando si parla di protezione dei dati, molte imprese pensano ancora a informative, consensi e registri. Il DPO viene coinvolto quando c’è un documento da revisionare o una violazione da gestire. Raramente quando si tratta di capire su quali strumenti poggiano davvero i trattamenti.Eppure, l’articolo 38 del GDPR è chiaro. Il titolare deve assicurare che il DPO sia coinvolto tempestivamente e adeguatamente in tutte le questioni riguardanti la protezione dei dati, e deve garantirgli l’accesso ai dati e ai trattamenti. Un DPO che ignora l’esistenza di un sistema zombie non può sorvegliare ciò che non vede.
E il rischio è concreto. Come può il titolare dimostrare la conformità, come richiedono gli articoli 5 e 24, se non conosce gli strumenti con cui trata i dati? Come descrive le misure di sicurezza nel registro dei trattamenti, se nessuno sa come funziona il sistema? Come garantisce, secondo l’articolo 32, disponibilità, resilienza e ripristino tempestivo, se il backup non è mai stato provato su un programma che nessuno saprebbe ricostruire?
Il banco di prova più severo arriva con una violazione. L’articolo 33 concede settantadue ore per notificare la natura dell’incidente, le categorie di interessati e le probabili conseguenze. Con uno zombie di mezzo, quelle settantadue ore rischiano di passare cercando di capire che cosa sia successo e dove siano finiti i dati.
Un software zombie non costituisce di per sé una violazione del GDPR, e sostenerlo sarebbe giuridicamente scorretto. Ma quando impedisce di valutare e controllare i rischi, diventa un problema di accountability. E nessuna informativa, per quanto ben scritta, può risolverlo.
Per i soggetti che rientrano nel perimetro NIS2, la questione esce dall’ufficio informatico. Il decreto legislativo n. 138 del 2024 attribuisce agli organi di amministrazione il compito di approvare le misure di gestione del rischio, sovrintenderne l’attuazione e rispondere delle violazioni. Tra le misure richieste figurano continuità operativa, sicurezza della catena di approvvigionamento e manutenzione dei sistemi.
Tutto questo presuppone una cosa sola: sapere che cosa si possiede. Non a caso le misure di base definite dall’ACN partono dall’inventario degli asset, e per i soggetti iscritti nell’elenco NIS nel 2025 devono essere operative entro il 31 ottobre 2026.
Un inventario che non registra gli zombie è un inventario incompleto. E un inventario incompleto, condiviso con il DPO, è già un primo segnale di allarme.
L’intelligenza artificiale rischia di produrre una nuova generazione di zombie. Le aziende collegano assistenti, algoritmi e sistemi generativi ai propri database con una velocità che supera la capacità di comprenderne le implicazioni.
Il Regolamento (UE) 2024/1689, dopo le modifiche del Digital Omnibus, ha rinviato al 2 dicembre 2027 gli obblighi per i sistemi ad alto rischio dell’Allegato III. Ma la logica non cambia: chi usa questi sistemi dovrà sorvegliarli, monitorarli e conservarne i log, e le informazioni fornite dal produttore serviranno anche per la valutazione d’impatto prevista dal GDPR.
Un’organizzazione che non governa i sistemi che già possiede difficilmente governerà quelli che sta per adottare. Il DPO non deve riscrivere il codice né assumere la responsabilità tecnica dei sistemi. Deve però sapere quali strumenti sono indispensabili, chi li conosce, se esiste una documentazione e che cosa accadrebbe se domani smettessero di funzionare.
Sono domande semplici, ma possono trovare risposta solo se qualcuno gliele porta. È il titolare che deve aprirgli le porte della sala macchine, e il DPO deve avere il coraggio di chiedere di entrarci.
L’assenza di incidenti non dimostra l’assenza di rischi. Un ponte non è sicuro soltanto perché ieri non è crollato.
Prima di acquistare l’ennesima soluzione tecnologica, conviene fare una passeggiata nei sistemi che già utilizziamo, insieme al DPO. Potremmo incontrare qualche zombie. Meglio oggi, mentre lavora tranquillo, che domani mattina, quando avrà deciso di smettere.
Pillole di Privacy - la sicurezza dei prodotti connessi nel Cyber Resilience Act
mercoledì 28 ottobre 2026
 Leggi tutto...
CONDIVIDI QUESTA PAGINA!