martedì 13 ottobre 2026
di Alessandro Papini - Presidente AIP
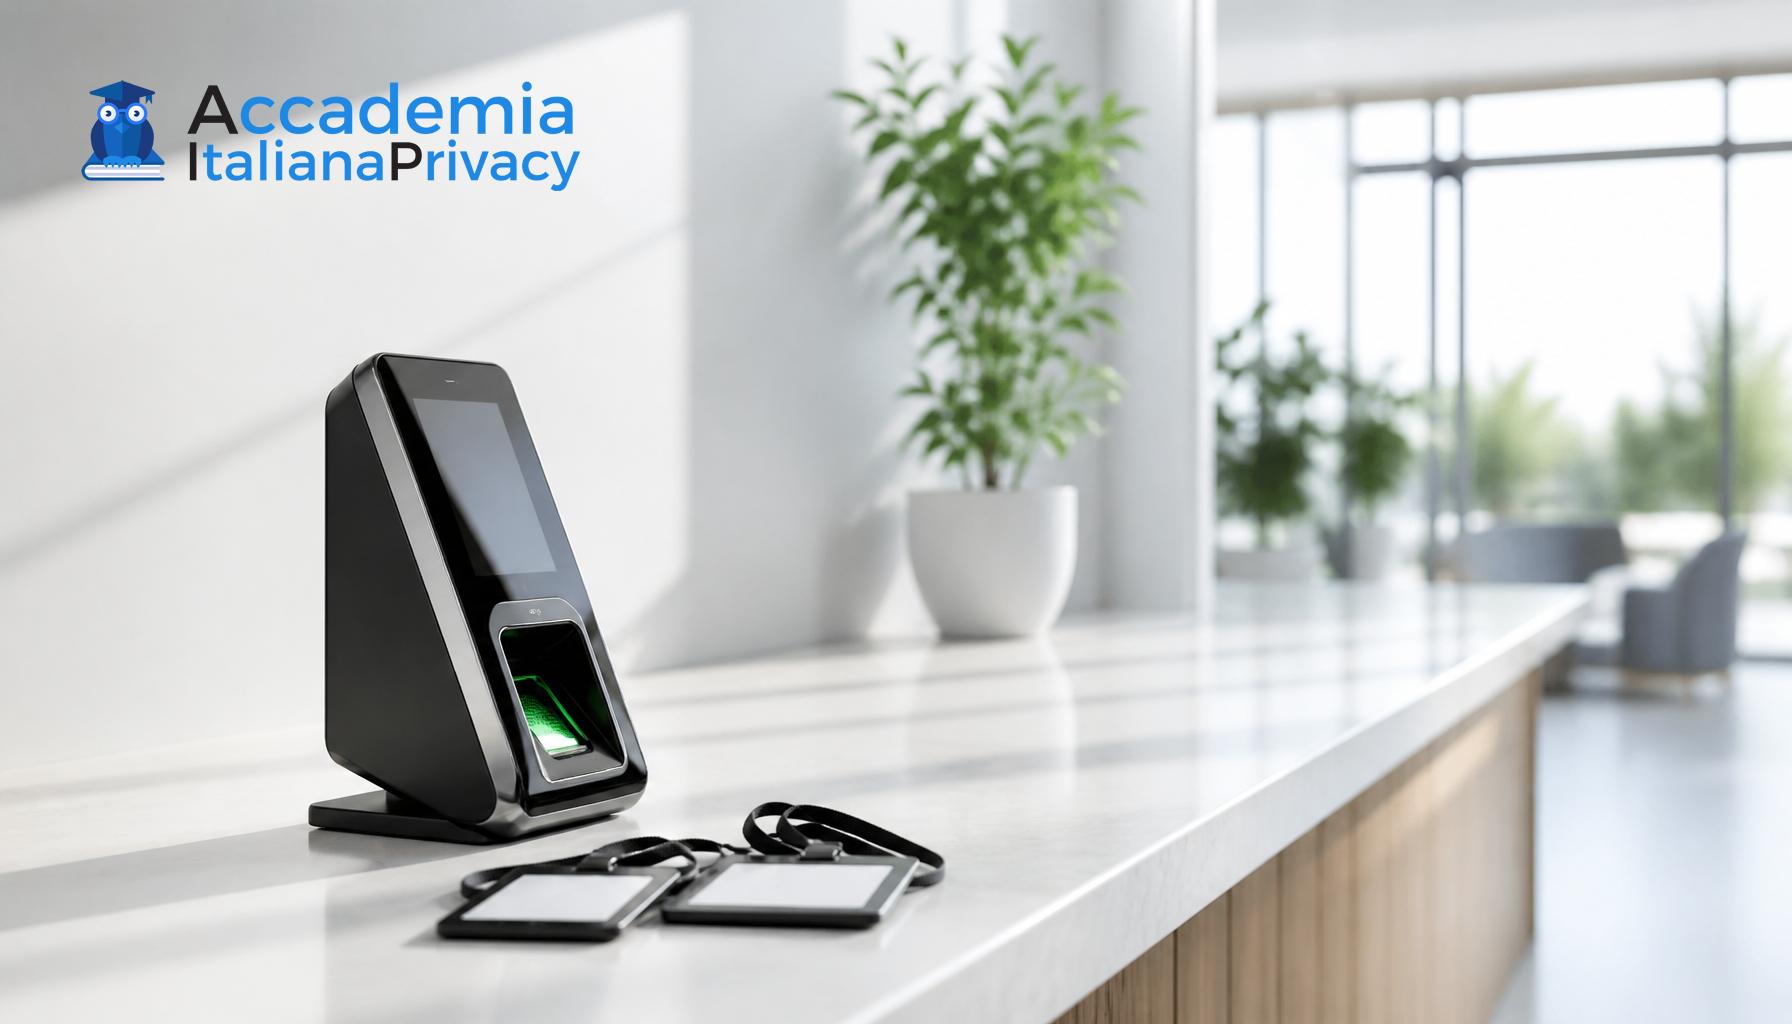
L'adozione di sistemi di autenticazione biometrica sul luogo di lavoro sta diventando una pratica sempre più comune per garantire sicurezza e accesso controllato. Tuttavia, tali tecnologie sollevano interrogativi importanti in materia di privacy, soprattutto a seguito delle recenti linee guida del Garante per la protezione dei dati personali. Le potenzialità offerte da impronte digitali, riconoscimento facciale e scansione dell'iride devono essere bilanciate con l'esigenza di tutelare i diritti dei lavoratori.
I limiti dell’utilizzo della biometria
Il Garante, nell'ambito della sua attività di vigilanza, ha evidenziato come l'utilizzo di sistemi biometrici debba rispettare i principi di proporzionalità e minimizzazione dei dati. Ciò significa che l'implementazione di tali tecnologie può risultare inaccettabile se ci sono alternative più semplici e meno invasive. L'accountability degli operatori è cruciale e richiede che siano predisposte valutazioni di impatto adeguate, a prima vista necessarie ma spesso sottovalutate.
L'idea di misurare il rischio per la privacy e i diritti dei lavoratori non può prescindere dal confronto con la normativa vigente. Infatti, la raccolta di dati biometrici è soggetta a una regolamentazione rigorosa, poiché considerata un dato sensibile. Di conseguenza, è importante che le aziende rispettino rigorosamente le misure di sicurezza e ottimizzazione dei processi di trattamento dati.
Alternative a minor impatto
Alla luce di queste problematiche, le PMI possono esplorare alternative più rispettose della privacy e altrettanto efficaci per garantire la sicurezza del luogo di lavoro. Ad esempio, l'autenticazione basata su tecnologie di smart card o di password manager offre un maggiore controllo sugli accessi, senza entrare nel campo della biologia umana.
Inoltre, la formazione continua del personale riguardo alle modalità di accesso sicuro e all'uso di strumenti di autenticazione comportamentale può risultare vincente. Queste pratiche non solo agevolano l'identificazione degli utenti, ma rafforzano anche la consapevolezza sull'importanza della sicurezza dei dati. Tale approccio propone un cambio di paradigma nella cultura organizzativa, evitando il ricorso a metodi potenzialmente invasivi.
Non dimentichiamo, infine, che una strategia di sicurezza dei dati deve includere un piano di emergenza per garantire che, in caso di violazione, l’azienda possa minimizzare danni e responsabilità. Implementare un sistema di autenticazione multifattoriale, integrare controlli che non violino la privacy dei dipendenti e coinvolgerli attivamente nel processo di sicurezza sono tutte pratiche che possono aiutare a ridurre i rischi associati.
Se sei un consulente privacy, DPO o semplicemente un appassionato della materia iscriviti ad AIP ed avrai molti vantaggi e la possibilità di confrontarti con un network di professionisti italiani.
Pillole di Privacy - dati sanitari via email: protocolli obbligatori
martedì 13 ottobre 2026
 Leggi tutto...
Pillole di Privacy - gestione operativa del diritto di accesso
venerdì 9 ottobre 2026
Leggi tutto...
CONDIVIDI QUESTA PAGINA!